Helpdesk с входом через Active Directory
Сотрудники входят в OfisDesk под доменной учётной записью — пароль проверяет ваш контроллер домена. Роль в системе берётся из группы AD, а раз в час OfisDesk сверяется с каталогом: кого отключили в AD, тот помечается уволенным, убирается из отделов, и новые заявки на него не назначаются. Отдельный список пользователей и паролей вести не нужно.
- LDAPS 636 или VPN
- синхронизация раз в час
- роли по группам AD
Как это настраивается: экраны настроек меньше чем за минуту
Ролик снят в демо-экземпляре. Active Directory к демо не подключён, поэтому вход доменной учёткой в нём не показан — только экраны настроек, где всё задаётся.
Видео · 0:59 · со звуком. Снято в демо-экземпляре OfisDesk, данные вымышленные.
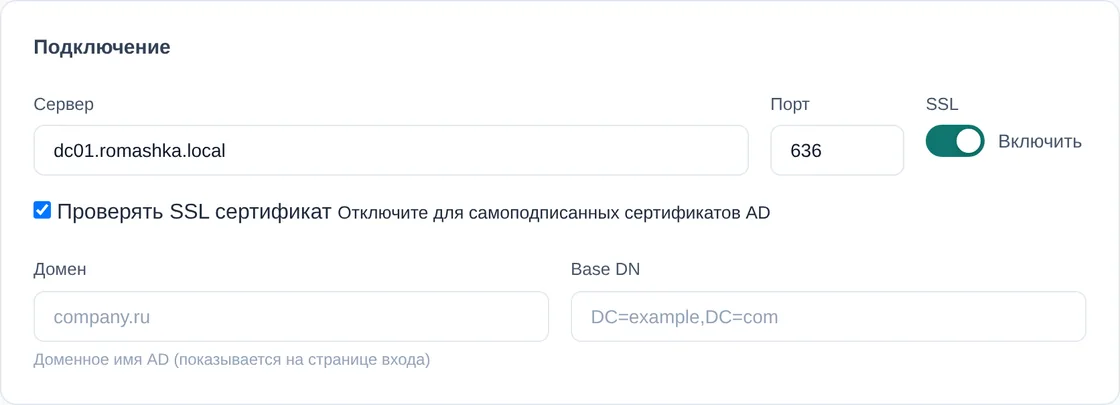
Сервис деск с входом через AD: как облако подключается к домену
Каждая компания получает отдельный экземпляр OfisDesk. К вашему контроллеру домена подключается только он.
LDAPS, порт 636
Порт контроллера домена открывается только для IP вашего экземпляра. Для входа и синхронизации достаточно сервисной учётки с правом чтения.
Или VPN
Site-to-site туннель между вашей сетью и экземпляром, чтобы не публиковать контроллер домена, — подключение обсуждается индивидуально.
Пароли не хранятся
Пароль сотрудника проверяет контроллер домена, поэтому действуют ваши политики паролей и блокировок.
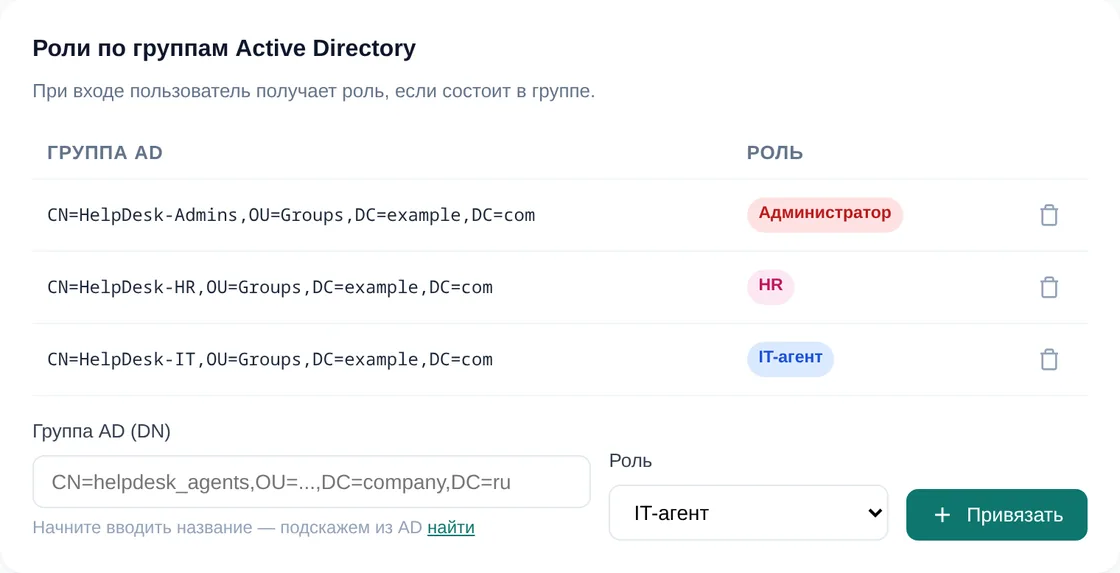
Люди и роли: группы AD, приглашения и импорт из Excel
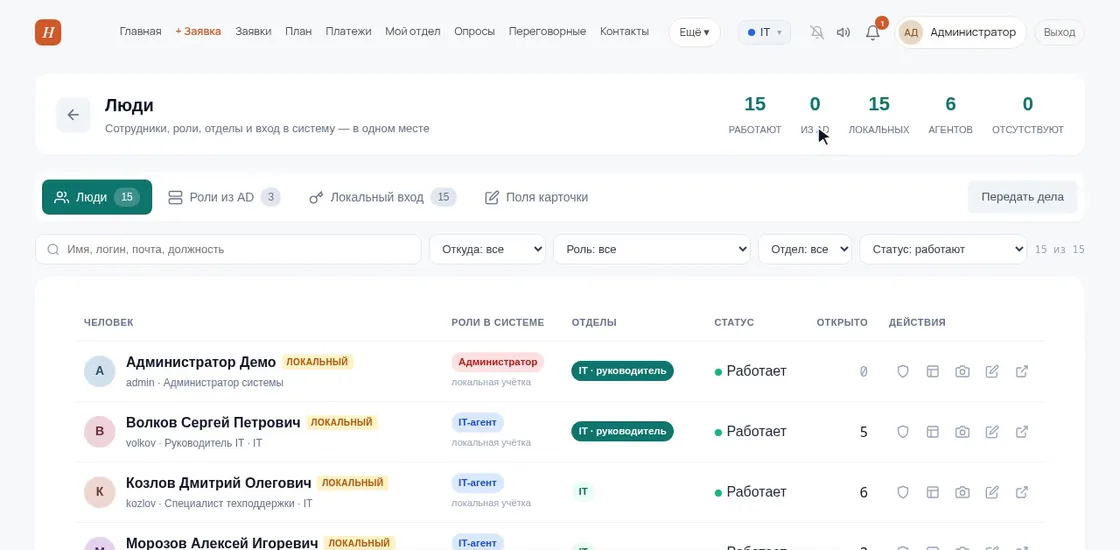
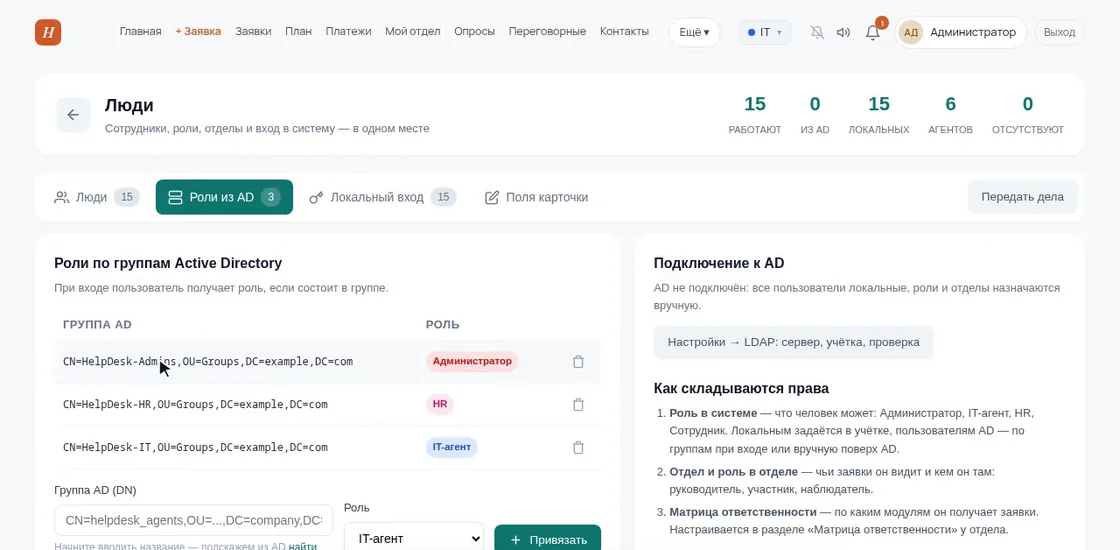
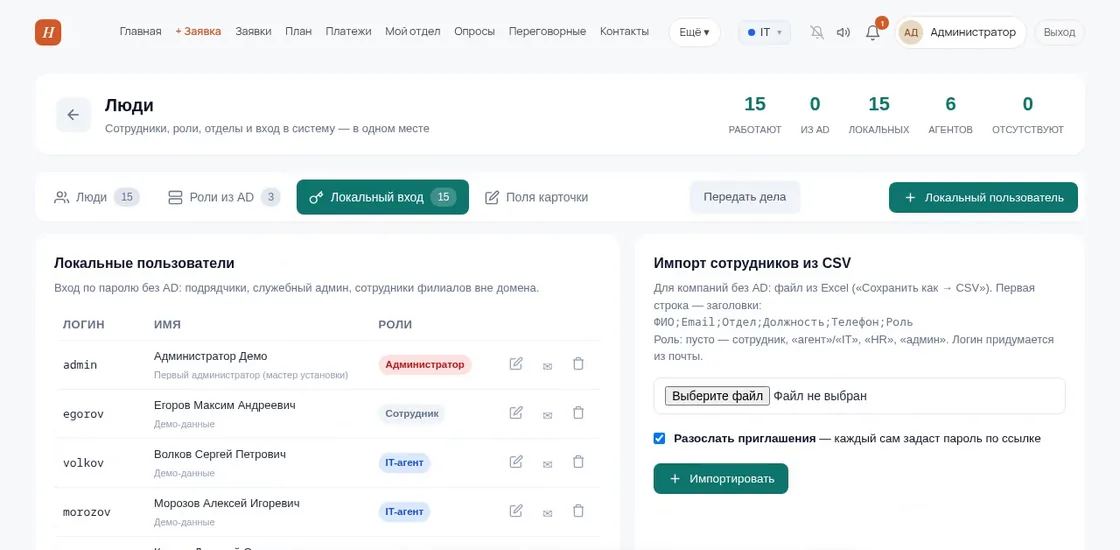
Ролей четыре: администратор, IT‑агент, HR и сотрудник. Роль по группе AD выдаётся при входе (учитываются прямые группы). Места в подписке занимают только агенты. Снято в демо-экземпляре, AD к демо не подключён.
Видео · 0:59 · со звуком. Снято в демо-экземпляре OfisDesk, данные вымышленные.
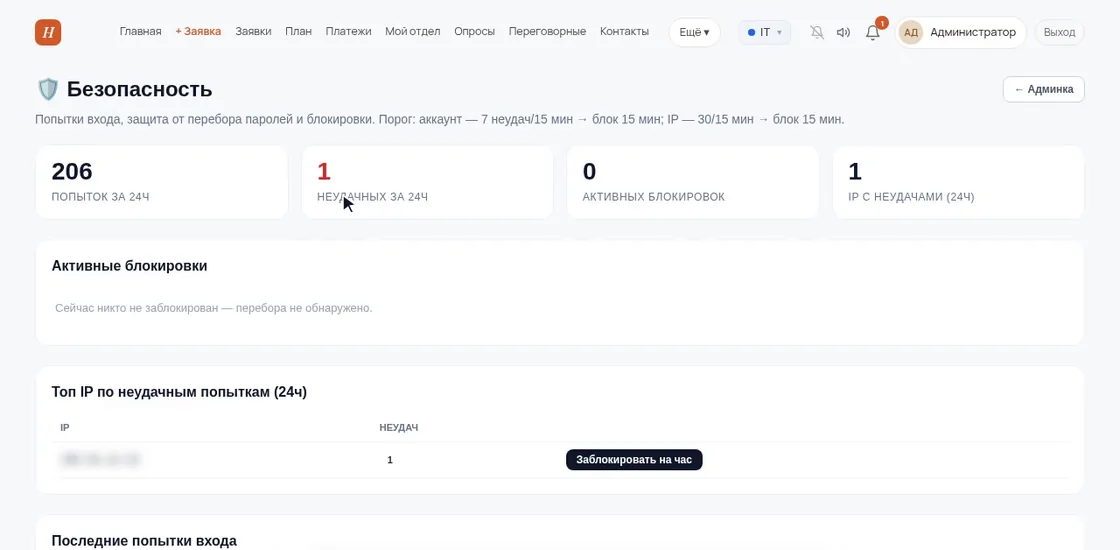
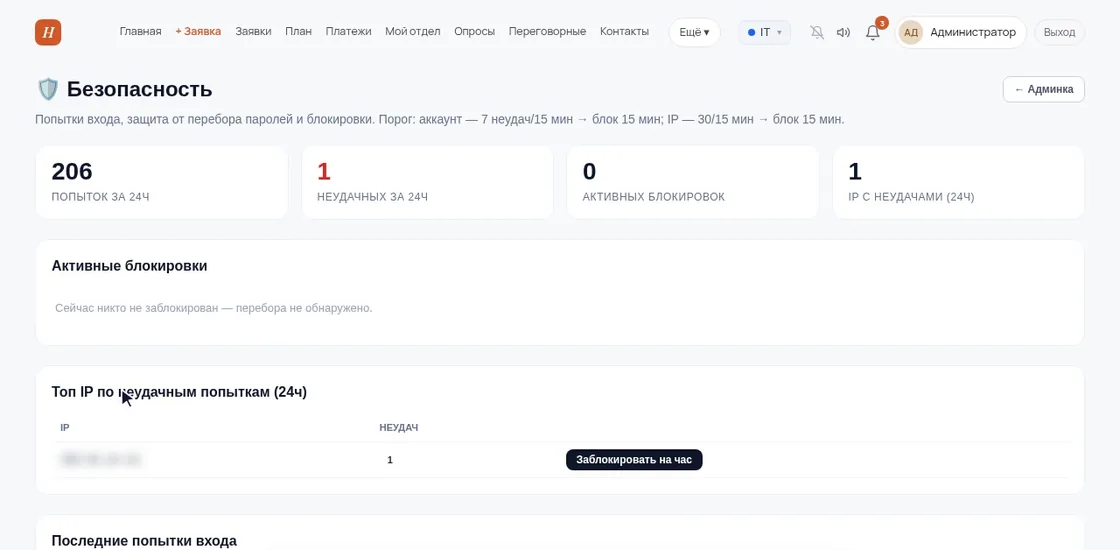
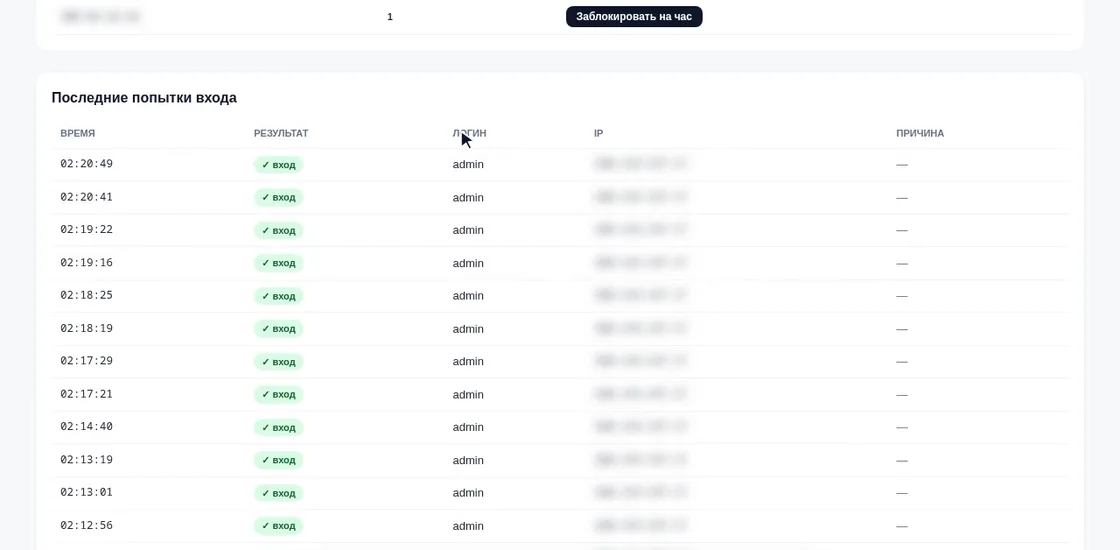
Безопасность входа: журнал попыток и автоблокировка
Логин блокируется на 15 минут после 7 неудач за 15 минут; для IP порог 30 неудач — офис часто выходит в интернет с одного адреса. Для доменных учёток пароль проверяет контроллер домена. IP-адреса в ролике размыты.
Видео · 0:50 · со звуком. Снято в демо-экземпляре OfisDesk, данные вымышленные.
Синхронизация: уволенные отключаются сами
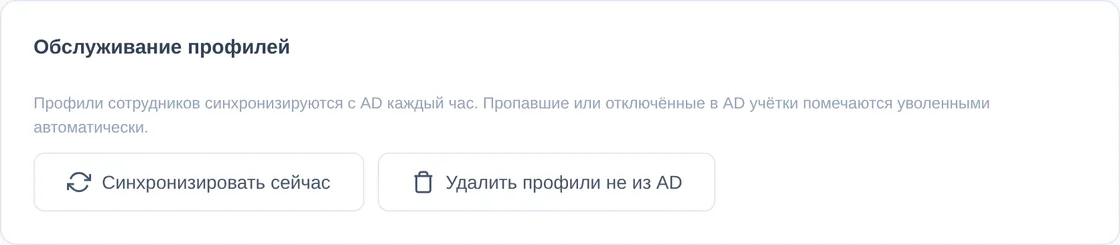
Синхронизация запускается каждый час. Её можно запустить и вручную — кнопкой в настройках.
Карточки из каталога
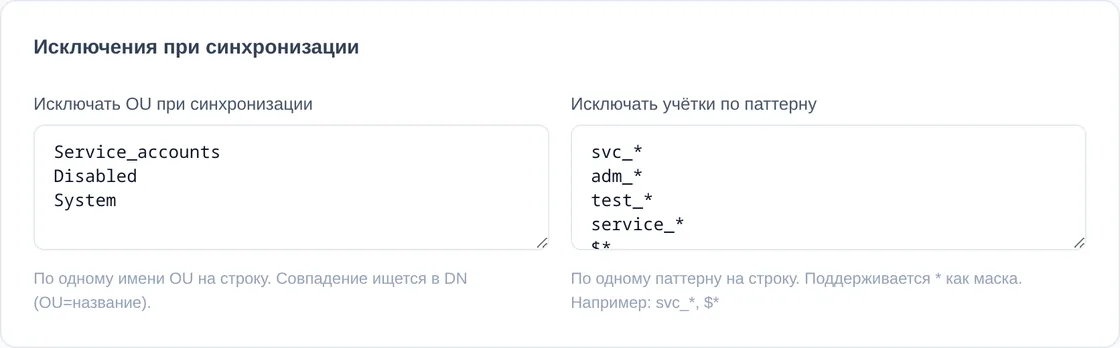
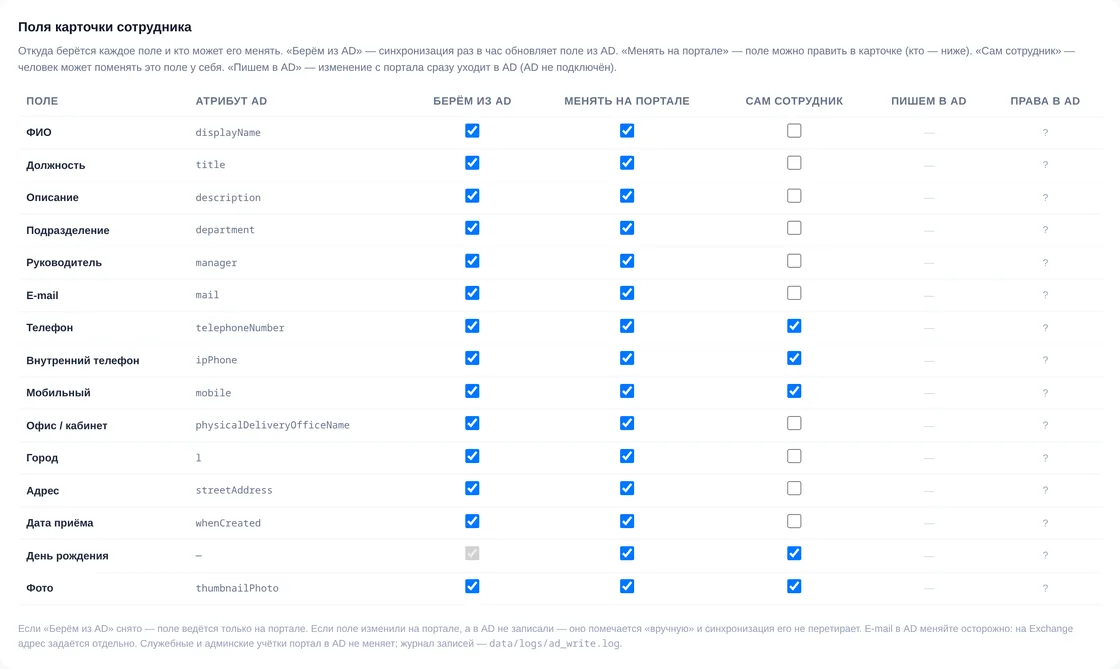
ФИО, должность, отдел, руководитель, телефоны, кабинет, фото — по атрибутам AD, которые задаёт администратор. Можно ограничить синхронизацию одним подразделением (OU).
Отключили в AD — уволен в OfisDesk
Если учётку удалили или отключили в домене, профиль помечается уволенным, убирается из отделов, и новые заявки на него не назначаются. Человек, который просто вне области синхронизации, не трогается.
Служебные учётки не трогаются
Учётки по шаблонам svc_*, adm_*, test_*, service_* и указанные OU не импортируются (список можно дополнить). Служебные учётки, включая *_adm, портал в AD не меняет никогда.
Изменения карточки — обратно в AD
Если руководителя, должность или телефон поправили на портале, OfisDesk может сразу записать это в Active Directory.
- Какие поля писать в AD, администратор отмечает в «Люди → Поля карточки»: руководитель, должность, отдел, ФИО, телефоны, кабинет, фото
- Нужна сервисная учётка с правом записи; OfisDesk заранее показывает, на какие атрибуты у неё есть права
- Каждая запись в AD попадает в журнал
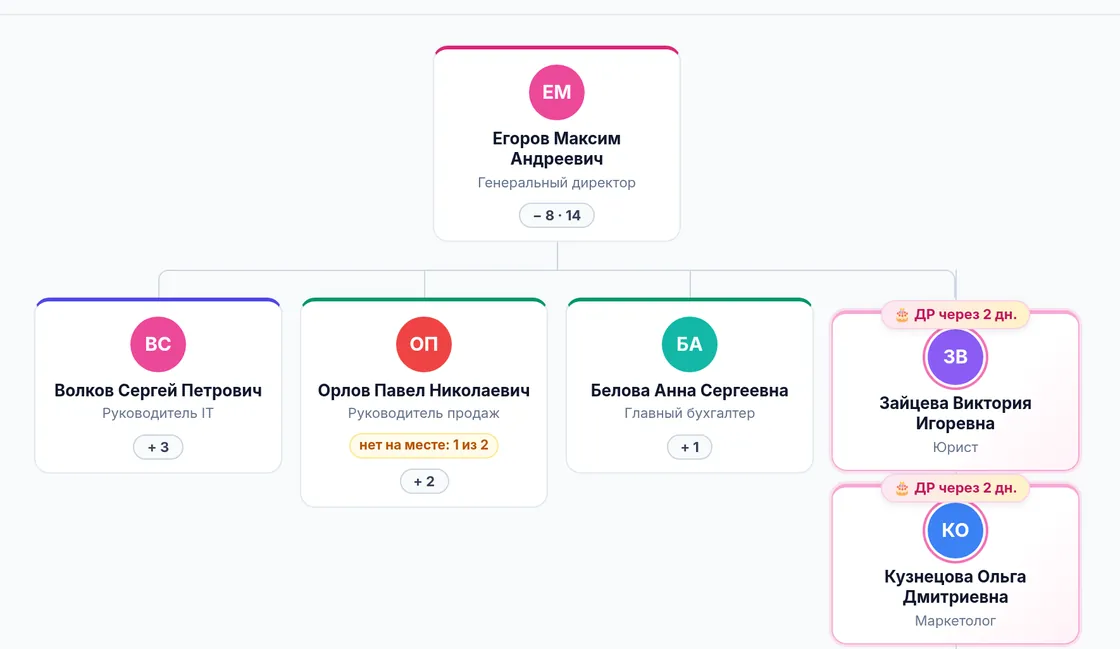
- Руководитель из карточки — это и оргструктура «Команда», и согласующий отпусков
Можно ли подключить AD без публикации контроллера домена?
Да, через site-to-site VPN между вашей сетью и вашим экземпляром OfisDesk. Такое подключение обсуждается индивидуально — напишите нам.
Что происходит с уволенным сотрудником?
При ближайшей синхронизации (раз в час) OfisDesk проверяет учётку в домене. Если её нет или она отключена, профиль помечается уволенным, убирается из отделов, и новые заявки на него не назначаются. Войти по доменному паролю отключённая учётка уже не может — это проверяет контроллер домена.
Какие права нужны сервисной учётке?
Для входа и синхронизации — чтение каталога. Право записи нужно, только если вы включаете обратную запись полей в AD; OfisDesk показывает, на какие атрибуты оно есть.
Есть ли SSO или двухфакторная аутентификация?
Нет. Сотрудники входят по логину и паролю домена — пароль проверяет ваш контроллер AD, поэтому действуют ваши политики паролей и блокировок.
Можно ли начать без Active Directory?
Да. Пользователей можно завести вручную с локальным входом, а AD подключить позже — роли и карточки подтянутся из каталога.
Подключите AD к пробному экземпляру
30 дней, все функции, любое число агентов. Оплата при регистрации не нужна.
- 1Оставьте заявкукомпания и адрес, например romashka.ofisdesk.ru
- 2Подтвердите почтучерез пару минут придёт ссылка на ваш OfisDesk и вход администратора
- 3Настройте отделы и пригласите сотрудниковпоможем по видеосвязи